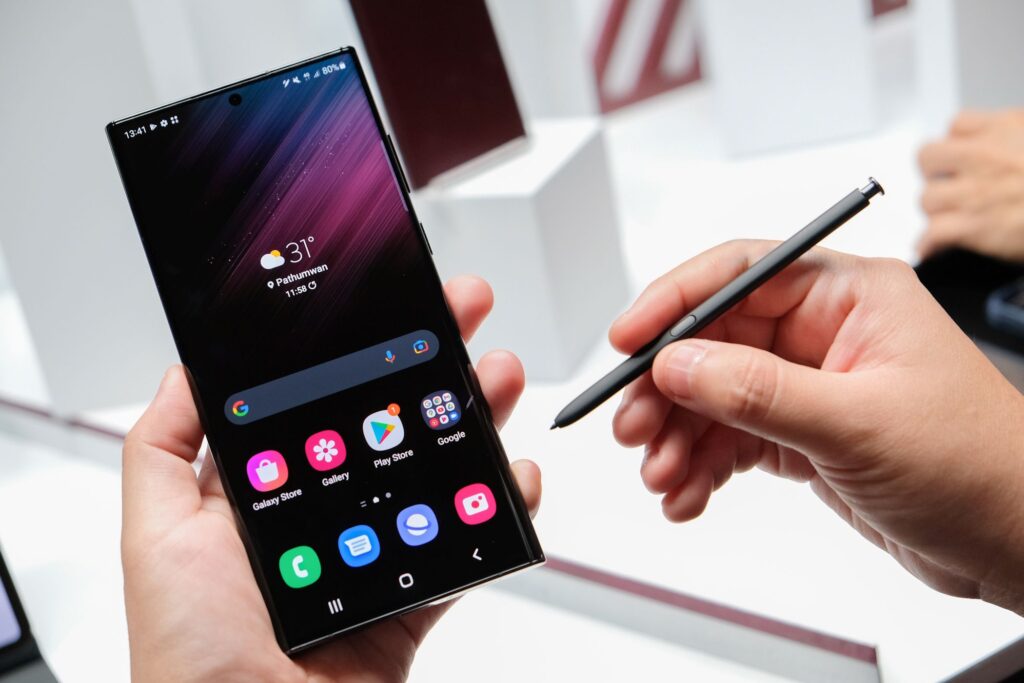
أعلنت شركة سامسونغ، اليوم الاثنين، عن اكتشاف ثغرة أمنية حرجة في مكتبة معالجة الصور المغلقة المصدر، التي طورتها شركة Quramsoft، وتستخدم في بعض هواتف Galaxy العاملة بنظام أندرويد.
وتصنف الثغرة كـ «كتابة خارج حدود الذاكرة» (out-of-bounds write) وتسمح للمهاجمين بتنفيذ أوامر برمجية عشوائية عن بُعد (Remote Code Execution)، ما يجعلها خطيرة للغاية، خصوصا لأنها يمكن استغلالها عبر صورة معدلة دون أي تفاعل من المستخدم (هجوم «صفر نقرة» — zero-click).
ويكمن الخلل الفني في معالجة المكتبة لملفات الصور؛ عندما تستقبل صورة مفبركة ومهيأة خصيصا لاستغلال هذا العيب، تقوم المكتبة بعملية كتابة تتجاوز حدود الذاكرة المخصصة، وهو ما يتيح للمهاجم إدخال وتشغيل شفرة خبيثة داخل مساحة نظام الجهاز.
ويتيح هذا النوع من العيوب تجاوز طبقات الحماية التقليدية وقد يُستغل للحصول على السيطرة الكاملة على الجهاز.
وتشمل الأجهزة المتأثرة نسخ أندرويد 13 و14 و15 و16 على هواتف سامسونغ التي تضم هذه المكتبة، وقد أصدرت سامسونغ تحديث تصحيح أمني (Security Maintenance Release — SMR) لشهر سبتمبر 2025 لإصلاح الخلل (قبل SMR Sep-2025 Release 1 كانت الأنظمة عرضة للاستغلال).
ويكمن الخطر العملي على المستخدمين عبر استغلال الصورة المفبركة يمكن للمهاجم الوصول إلى الرسائل والتطبيقات (مثل واتساب وتيليغرام)، تشغيل الكاميرا أو الميكروفون، سرقة ملفات، أو تثبيت برمجيات تجسس دون علم الضحية، ولذلك تُعدّ هذه الثغرة من نوع «تنفيذ كود عن بعد» الذي قد يؤدي إلى اختراق كامل للخصوصية.
توصيات عملية للمستخدمين والمؤسسات التقنية:
1. حدثوا أجهزتكم فورا إلى تصحيحات سامسونغ لشهر سبتمبر 2025 (SMR Sep-2025 Release 1) أو أي تحديث لاحق متاح لجهازكم، فالتحديث هو الوسيلة الوحيدة المضمونة لسد الثغرة.
2. تجنبوا فتح أو معاينة صور من مرسلين مجهولين حتى تثبتون تطبيق التحديث؛ ويفضل تعطيل معاينات الصور التلقائية إن أمكن.
3. للمنظمات: راجعوا سجلات الخوادم وأجهزة إدارة الهواتف المحمولة (MDM) بحثا عن أي نشاط مريب، وفكروا في فرض تحديثات إلزامية عبر أجهزة العمل.